01
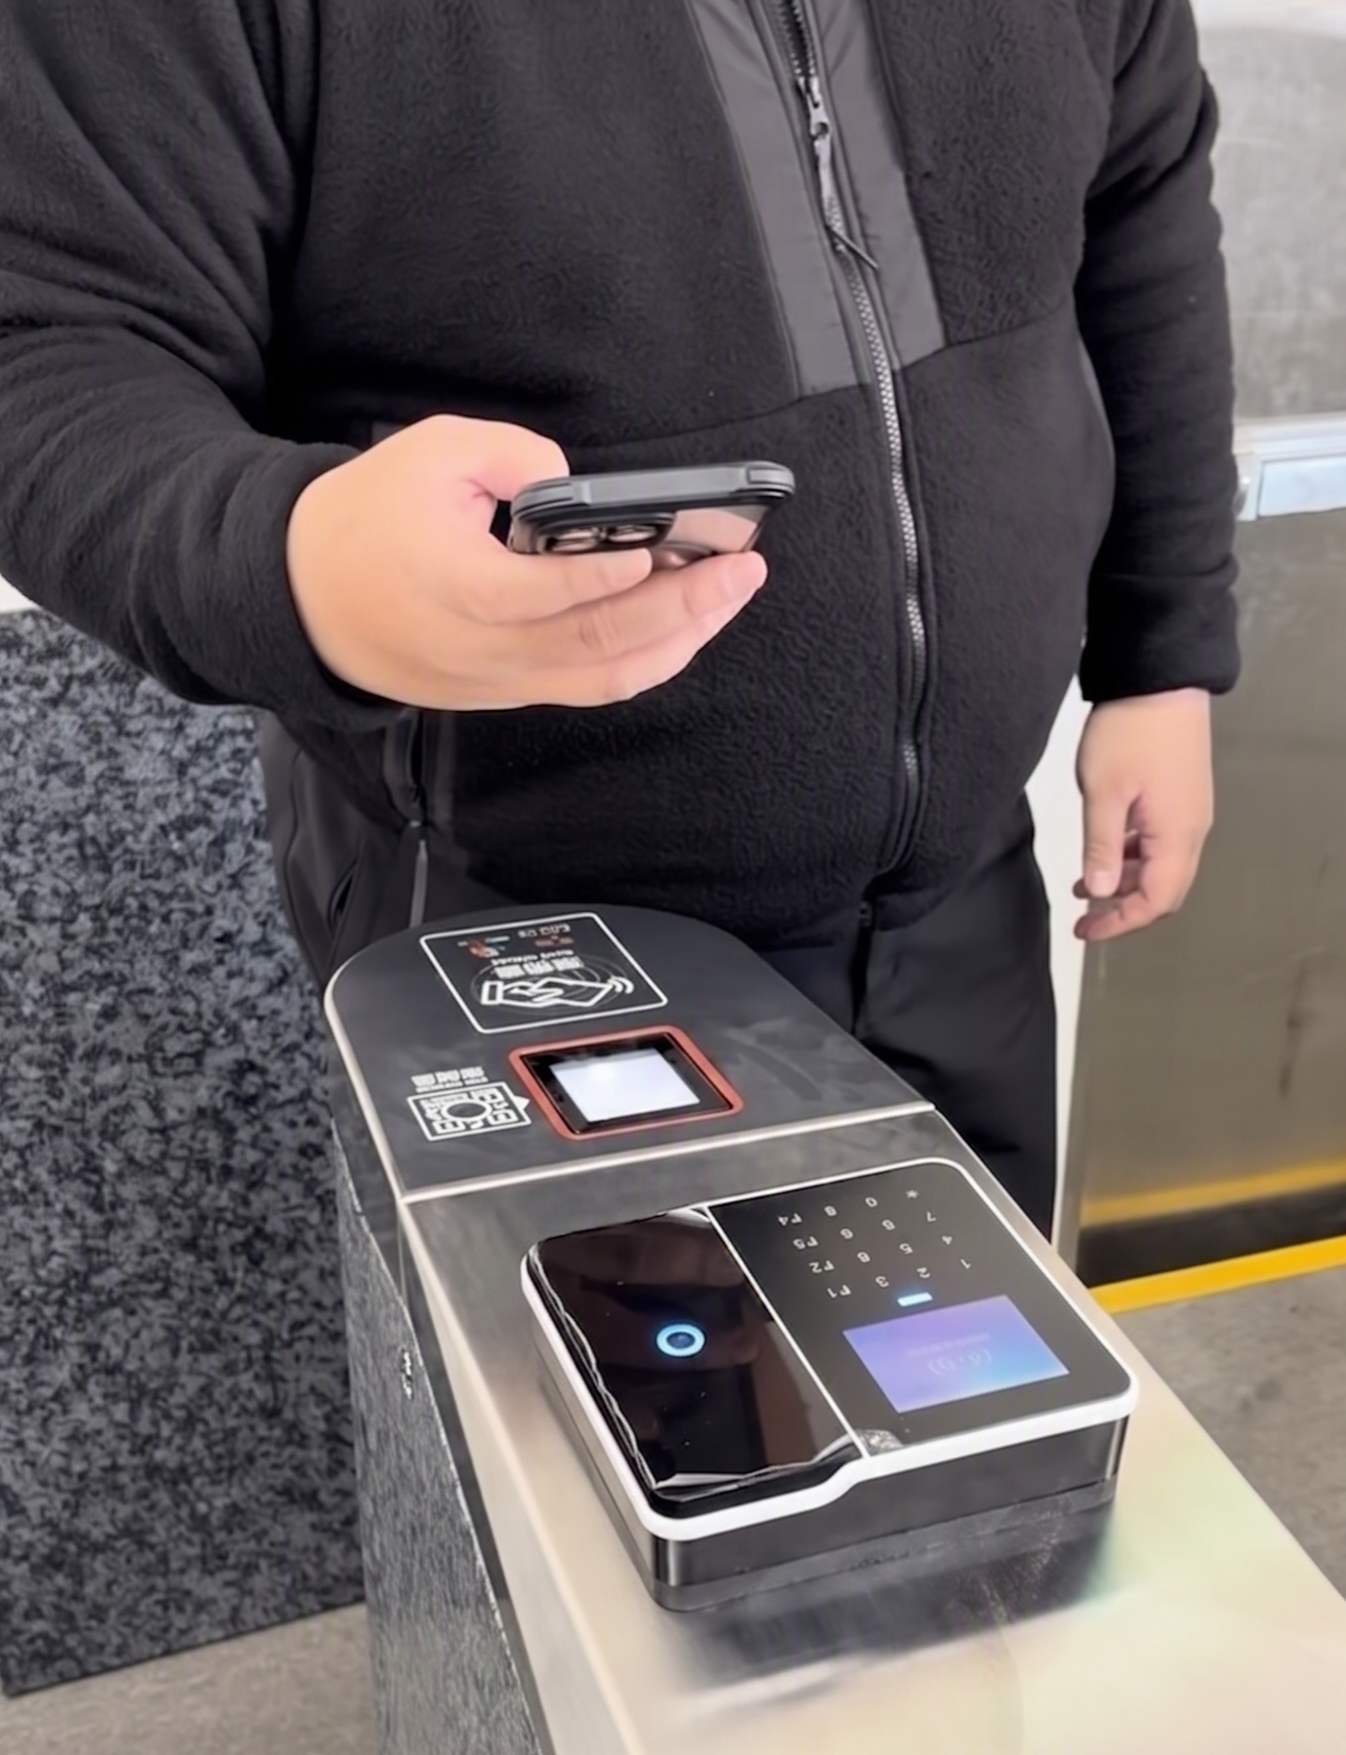
手機主動發起 NFC 驗證
Phone as NFC Reader
手機以 Reader 模式送出身分衍生的認證資訊,由 DKR Inside 驗證並決定通行;不依賴手機 HCE 卡片模擬。
相容 iOS/Android,直接在 App 內使用。DKR TapX — 身分、場域與工作流程整合平台
DKR TapX 在企業 App 中連接可信身分、實體門禁與工作流程。相容的 iOS/Android 手機透過 NFC 與 DKR Inside 設備完成認證,接收結果與場域資訊,再觸發企業授權的後續行動。
相容的 iOS / Android 手機 · NFC 門禁不需加入平台 Wallet
把電信與企業可信身分,帶進實體場域 →中華電信內部創新團隊
01 / INNOVATION
DKR 的差異,在於把可信身分、App 主動驗證、場域回傳與授權流程,整合成一次連貫的互動。
Phone as NFC Reader
手機以 Reader 模式送出身分衍生的認證資訊,由 DKR Inside 驗證並決定通行;不依賴手機 HCE 卡片模擬。
相容 iOS/Android,直接在 App 內使用。Identity-Anchored Provisioning
將可信來源的身分對應企業帳號與權限,把憑證發放及使用整合到既有 App 與商業流程。
企業控制發卡政策,不需平台 Wallet 入卡。Bidirectional Context Exchange
同一 NFC 通道將驗證結果與設備場域資訊送回 App,讓後續服務知道誰在何處完成驗證。
認證結果直接成為可用的業務情境。Policy-Driven Orchestration
App 經手機網路將事件送至 TapX,依身分與場域政策啟動流程,串聯執行紀錄。
連接門禁、手機政策與企業流程。02 / SEE IT WORK
真實示範:UA100 感應開門,連動 MDM 相機政策。
60 秒 · 英文旁白/畫面字幕 · 示範使用已整合的 MDM 與受管理手機
影片先介紹 App 內的 NFC 身分功能,再展示手機感應牆上 UA100、開門,以及 MDM 相機限制。另一段驗證示範解除政策並恢復相機。片尾呈現 CHT Tech Day 展示與團隊提供的部署規模。這是剪輯後的產品示範,不是延遲量測影片。
App 感應 UA100,完成門禁驗證
連動 MDM,停用手機相機
再次驗證,解除政策並恢復相機
NFC → App → TapX → MDM
企業價值:把通行驗證與手機政策連成同一流程,減少分開操作。
透過已整合的 MDM 套用相機限制。
在同一 App 顯示文件,接續身分連結的確認與簽署。
依授權條件連動空調或其他設備。
03 / IN THE FIELD
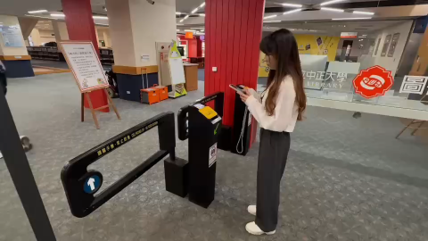
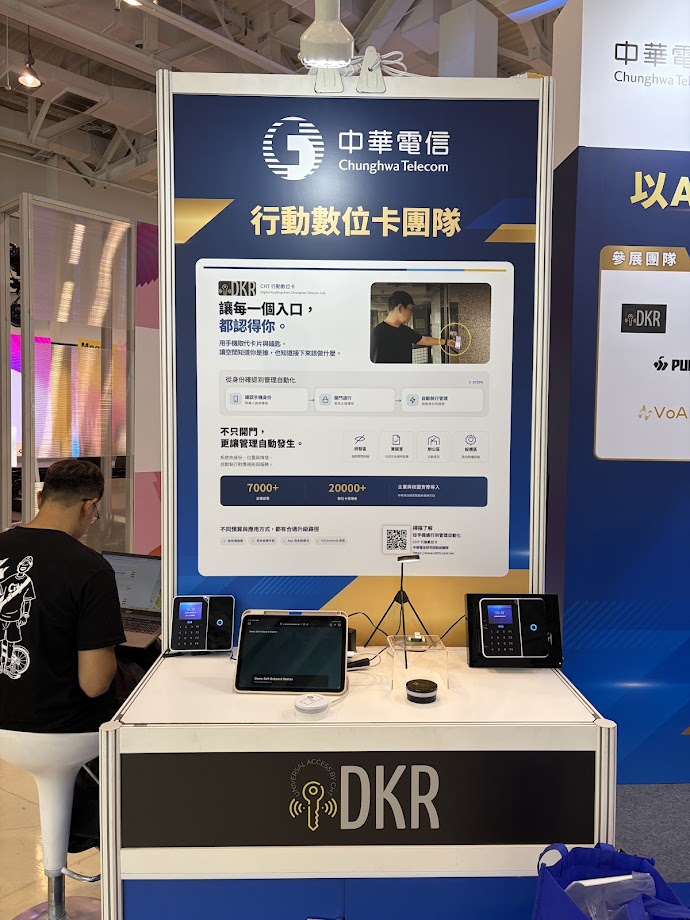
DKR 部署規模、現場應用與公開展示。各 TapX 整合功能的使用範圍依專案而異。
DKR 團隊提供的累計數據,非活躍用戶統計,也不代表每個據點皆使用所有 TapX 整合功能。展場照片為公開展示。
04 / ADOPTION & TRUST
依企業需求選擇身分來源,核驗後對應企業帳號與權限,再發放 App 憑證。
身分來源與整合範圍
用於發卡前核驗,搭配企業帳號綁定與授權;串接範圍依專案確認。
介接既有 IdP/SSO,延用企業帳號與生命週期政策;依企業環境整合。
如台灣數位憑證皮夾;依發行者、憑證種類與驗證介面評估。
電信能力基礎:中華電信已公開 SIM Swap 與 Device Status Network APIs。 中華電信官方公告
SIM Swap/Device Status 的 DKR 串接狀態需另行確認;電信商公告不是 DKR 整合或認證證明。
各邊界依政策核驗;SIM 控制權不等於個人身分或通行權。門禁設備仍負責驗證,TapX 依授權執行流程。
DKR 設備與相容的既有門控系統採 OSDP 高安全連線。
NFC 資料交換採 NFC Forum 與 ISO/IEC 14443 通訊標準。
使用者認證:FIDO/WebAuthn;電信驗證:Open Gateway APIs。
讓電信身分能力延伸至企業現場,透過 App、設備與系統整合夥伴擴展應用。
以門禁或 MDM 試點,確認相容性,並量測發卡工時、政策執行時間與人工操作次數。
App 開發商整合憑證,設備商導入 DKR Inside,系統整合商串接既有控制器與業務服務。
以試點結果為基礎,延伸至更多據點、企業用戶與 TapX 工作流程。
需要支援所用 NFC Reader API 的相容手機、App 註冊與授權,以及 DKR Inside 相容設備。NFC 使用不要求加入平台 Wallet;既有控制器與配線能否保留,須經相容性評估。
依專案確認身分綁定、憑證撤銷、設備回應驗證與事件紀錄。簽署流程需評估文件、同意與身分證據;不因使用 DKR 即自動取得合規或認證。可與團隊確認測試資料及適用範圍。
NFC 驗證與 TapX 雲端流程是不同階段。上傳、MDM 與 IoT 執行取決於連線及整合系統;斷網策略需依部署確認。場域資訊代表感應設備位置,不等同已實際通過門禁。
帶著你的 App、場域或流程需求,和 DKR 討論可落地的第一步。